

קיימות בשוק פלטפורמות רבות לניהול תחנות קצה, למשל:
Microsoft SCCM
ManageEngine - Desktop Central
Ivanti
Altiris
ועוד.
אז למה בכלל לשקול להחליף את הכלים הקיימים שלכם?
התשובה הקצרה היא: כי BigFix פשוט טובה יותר!
כלים קיימים רבים מסתמכים על WMI לניהול תחנת הקצה או משתמשים בטכנולוגיות מיושנות שתלויות בזמינות שרת הניהול הראשי כדי לפעול באופן יעיל.
שימוש במספר פורטים, שחלקם אינם מאובטחים, עלול להגדיל את החשיפה של פלטפורמות אחרות לפרצות אבטחה.
כלים מסוימים מסתמכים על חברות בדומיין Active Directory או על חיבור VPN לרשת הארגונית כדי לנהל כל תחנת קצה.
תשתית BigFix תוכננה מראש לאבטחה ומשתמשת בפורט תקשורת אחד. הסוכן הוא ה״מוח״ של המוצר, ולכן הוא יכול להמשיך במחזור הבדיקה והאכיפה גם כששרת הניהול הראשי אינו זמין.
אחד היתרונות המרכזיים של BigFix הוא שפת Relevance המוגנת בפטנט: שפת שאילתות שמאפשרת לתשאל את המערכת בדומה ל-WMI, אך במהירות, בדיוק ובגמישות גבוהים יותר.
BigFix כוללת קטלוג עדכונים מובנה, מקיף ועדכני למערכות הפעלה וליישומי צד שלישי. הקטלוג כולל את הלוגיקה לאיתור תחנות קצה עם חולשות ולהתקנה אוטומטית ומדויקת של העדכונים, עם שיעור הצלחה של יותר מ-95% בניסיון הראשון.
כדי להבין טוב יותר למה אני מתכוון, נבחן כמה דוגמאות.
הנה עדכון בודד ל-Windows 10. הדבר הראשון שכדאי לשים לב אליו הוא תיאור העדכון:
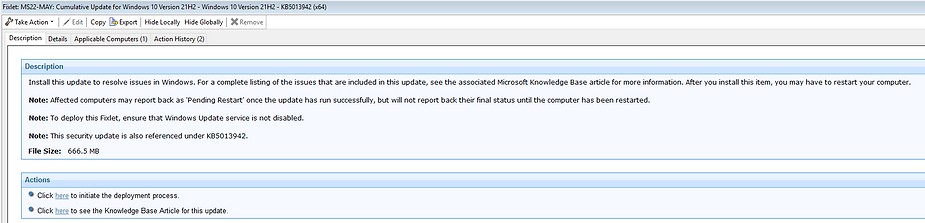
העדכון כולל תיאור קצר של מטרתו, בעיות ידועות וקישור ישיר למאמר ה-KB.
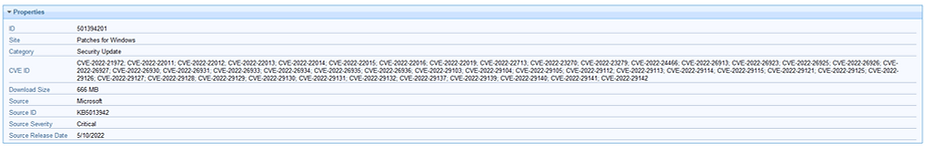
בלשונית Details מופיעים חומרת העדכון, מספר ה-KB, גודל הקובץ, מזהי CVE אם ישנם ופרטים נוספים.
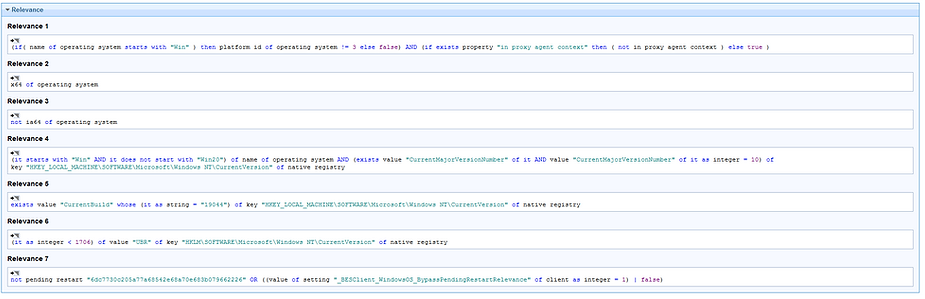
בהמשך מופיעים ביטויי Relevance מובנים. כל סוכן בודק אותם מקומית ומדווח true או false עבור כל ביטוי. אם כולם מחזירים true, העדכון רלוונטי למחשב וניתן להתקין אותו:
החלק האחרון הוא הפקודות שמבוצעות בפועל בתהליך ההתקנה:
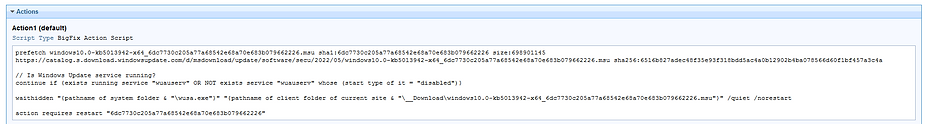
שימו לב שכל המידע הזה מובנה במוצר ומתוחזק באופן שוטף על ידי HCL.
השילוב בין דיוק, ביצועים ותמיכה במערכות ההפעלה המרכזיות (Windows, Linux, Mac ועוד), יחד עם דשבורדים ואשפים מובנים, מאפשר ל-BigFix לרכז במוצר אחד משימות שנעשות כיום באמצעות כמה כלים.